一個「你懂我意思吧」的瞬間
今天的事,就在一個多小時前。
我去銀行辦信用卡。流程走到一半,客戶經理順口建議我:再辦一張同一家銀行的金融卡吧,以後還信用卡方便。好,順手的事,就一起辦了。
卡拿到手,問題來了——這張金融卡要啟用,得先有一筆首筆入金,而且轉出的帳戶必須和我本人同名。經理沒有直接把這層意思講明白,而是很自然地引導我:你打開支付寶,提領出來,轉一筆進來就行。
就在他說「打開支付寶」的那一瞬間,我腦中「咔」地一下就通了:他要的根本不是支付寶這條路,他要的是一筆同名的錢,真實地流進這個帳戶一次。支付寶只是他最順手的一個建議,機制的核心是「同名首筆入金」這六個字,通道其實是可以換的。
於是我沒走支付寶,直接打開了另一家銀行——就叫它上海銀行吧——做了一筆本人同名轉入,啟用完成。
事後我一直在回味那個「咔」的瞬間。經理講的是操作(「你支付寶提領一下」),而我聽到的是規則(「它要的是一筆同名入金」)。當你看穿了動作背後的規則,你就不必被某一條具體路徑綁住——我換成上海銀行的同名轉帳,不是唱反調,是因為那是一條更乾淨的通道:純粹的銀行間同名轉帳,資金鏈條清清楚楚,中間不隔第三方支付那一層。
這個幾乎沒人會多看一眼的小動作,其實是一扇門。這筆金額不限、卻必須同名的入金,到底在驗證什麼?為什麼偏偏卡在「同名」這兩個字上?推開這扇門,後面站著的是一整套橫跨半個多世紀的銀行信任機制。
這裡先埋一個容易被忽略的點,後面會回收:很多人以為在境內櫃檯辦卡、當面核對了身分證,啟用就該當場完成了——為什麼還要再走一筆同名入金?答案是,「身分被核驗」和「帳戶被啟用」其實是兩件事。櫃員當面確認了「你是你」,但這張卡要真正「活」起來、能綁定還款、能動錢,銀行還想看到一筆真實的同名資金從它身上流過一次,作為帳戶進入活躍狀態的憑證。金額不重要,重要的是這筆同名的錢,真的流過了一次。
而要理解銀行為什麼會變得如此在意這一筆錢,我們得先回到它開始「疑神疑鬼」的那個起點。
一、銀行是怎麼一步步變成今天這樣的
1970:裝滿現金的袋子
故事要從美國國會 1970 年通過的一部法律講起。這部法律的正式名字很長,叫《貨幣與對外交易報告法》,但大家更熟悉它的另一個名字——《銀行保密法》(Bank Secrecy Act,簡稱 BSA)。
它誕生的直接原因,聽起來幾乎有點荒誕:當時越來越多的人,拎著裝滿來路不明現金的袋子走進銀行存款,而銀行既沒有義務、也沒有能力去追問這些錢從哪來。國會意識到,銀行體系正在無意中變成犯罪所得的「洗衣機」。
BSA 做的事,本質上是替銀行裝上了第一副「眼睛」:它要求金融機構保留特定交易的紀錄,申報超過一萬美元的大額現金交易,識別辦理交易的人的身分,並在發現可疑活動時上報。
這裡埋下了一顆種子——銀行從此有了法定義務去搞清楚「錢是誰的、從哪來、往哪去」。今天你轉一塊錢要同名,追根溯源,就是這顆種子長出來的。
1974 → 1988 → 1989:從美國一國到全球共識
如果這套邏輯只停留在美國,那它頂多是一國之內的規矩。但金融是流動的,犯罪也是流動的——你在 A 國管得嚴,錢就流去 B 國。要真正堵住漏洞,必須讓全世界的銀行用同一套語言。
於是有了三個關鍵節點。1974 年,巴塞爾銀行監管委員會成立,各國的銀行監管機構開始坐到一張桌子上。1988 年 12 月,巴塞爾委員會專門發表了一份聲明,主題是「防止銀行體系被用於洗錢」——注意,這是監管者第一次明確把「洗錢」點名為銀行必須防範的對象。
而真正的分水嶺是 1989 年:七國集團牽頭成立了金融行動特別工作組(FATF)。這個機構後來成了全球反洗錢標準的制定者。從此,「了解你的資金來源」「核實你的客戶身分」不再是某一國的國內法,而是全球銀行業心照不宣的通行規則。
你在香港開戶要填資金來源,在任何一家跨國銀行開戶都要經歷一輪身分核驗,背後站著的都是 FATF 在 1989 年立下的那套標準。
2001:KYC 正式登場
真正讓「核實客戶身分」這件事從原則變成剛性流程的,是 2001 年。
那一年的 9 月 11 日之後,美國通過了《愛國者法案》。這部法案的第三章,要求所有金融機構必須在內部建立反洗錢程序,並且採用「客戶身分識別程序」(Customer Identification Program)。
正是從這裡,那個我們今天耳熟能詳的縮寫誕生了——KYC,Know Your Customer,了解你的客戶。
KYC 的核心訴求其實特別樸素:在替你開戶、放款給你、讓你動錢之前,銀行必須先回答三個問題——你是誰?你真的是你說的那個人嗎?這筆錢真的是你的嗎?
請記住這三個問題。因為待會你會發現,一筆小小的同名轉帳,一次性把這三個問題全回答了。
2016:把最後一個漏洞補上
制度的演化沒有停在 2001 年。2016 年,「巴拿馬文件」外洩,揭開了大量利用空殼公司、匿名帳戶藏匿資產的操作,暴露出此前規則裡的一個大洞:對帳戶背後「真正的受益人到底是誰」核查得不夠。
同年,美國金融犯罪執法網路發布了「客戶盡職調查最終規則」(CDD Final Rule),把「穿透式地搞清楚帳戶實際控制人」正式寫進了要求。
到這裡,一條清晰的線就畫完了:
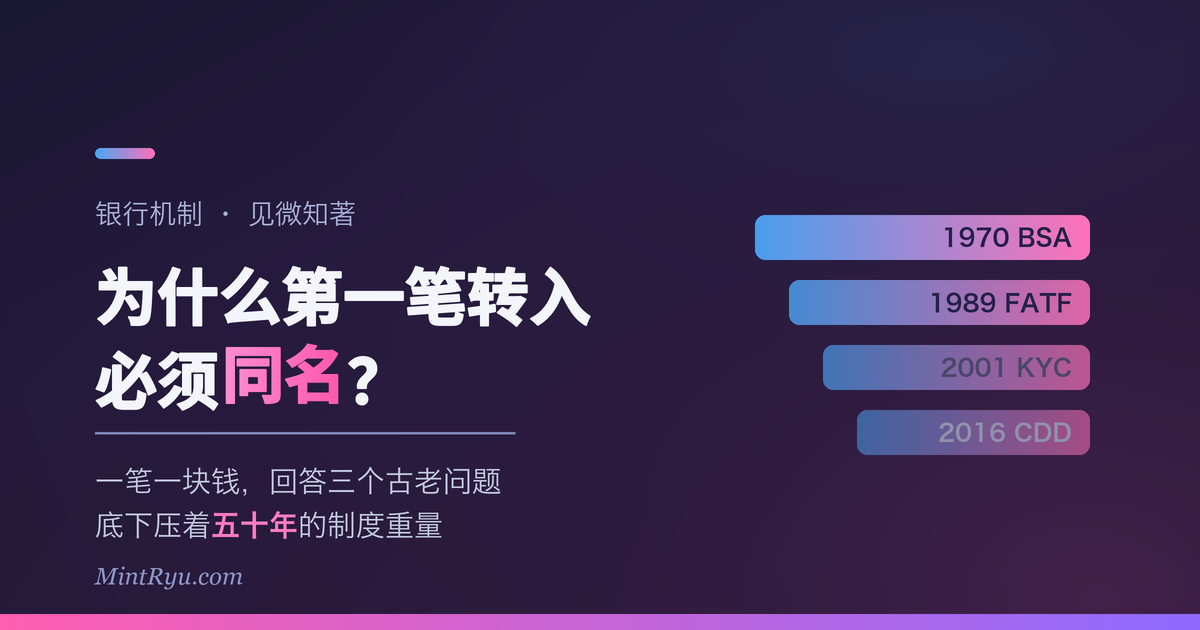
1970 年,銀行第一次被要求「看清楚錢」;1989 年,全世界的銀行開始用同一套標準「看清楚人」;2001 年,「了解你的客戶」成為剛性流程;2016 年,連帳戶背後藏著的人也必須被看清楚。
半個多世紀,銀行的核心任務從「保管錢」,悄悄變成了「證明每一筆錢和每一個人的清白」。
而當這套宏大的制度,最終要落到「具體怎麼驗證螢幕對面這一個人」的時候,它需要一個又便宜、又難造假、又能一步到位的技術手段。
同名轉帳,就是這個手段。
二、一筆同名轉帳,到底驗證了什麼
現在我們把鏡頭從五十年的制度史,拉回到你手機螢幕上那個「請從本人同名帳戶轉入任意金額」的提示。
它在金融行業裡有個專門的名字,叫 penny test(一分錢測試),或者 penny drop(一分錢驗證)。名字來自它最經典的形態:往一個帳戶裡打入極小的一筆錢——一分錢、一便士、一盧比——用這筆真實流動的錢去驗證一些用其他方式驗證不了的東西。
它的精妙之處在於:一個動作,同時驗證了好幾件事。我們拆開看。
第一件事:這個帳戶真實存在、而且是活的
最基礎的一層。一個帳戶號碼可能是編造的、格式對但根本不存在,也可能早已凍結、銷戶、休眠。而一筆真實的錢如果能成功打進去,就意味著這個帳戶不僅存在,還處於能正常收付的活躍狀態。
這是任何「格式校驗」都替代不了的。你可以偽造一個看起來完全合規的帳號,但你偽造不了一筆真的能到帳的轉帳。錢在真實的銀行軌道上跑了一趟,這個結果幾乎無法造假——這正是 penny test 比單純核對帳號更強的地方。
第二件事:你確實控制著這個帳戶
這一層更妙,藏在「任意金額」這個細節裡。
有些實作方式會打入一個隨機的小額金額,然後要求你回來填寫「你到底收到了多少錢」。你能準確報出這個數字,就證明了一件事:你真的能看到這個帳戶的交易紀錄,也就是說,你真的控制著它。
一個盜用了他人帳號資訊的騙子,可能知道帳號,但他看不到那個帳戶裡進了幾分幾厘。這一步,就把「知道帳號」和「真正擁有帳戶」這兩件事狠狠區分開了。
而在「同名轉帳啟用」這個變體裡,邏輯更進一步——不是隨機金額,而是從一個和你完全同名的外部帳戶轉出。為什麼這一點如此關鍵?下一部分專門講。
第三件事,也是最關鍵的:名字對上了
當你從「另一個同名帳戶」轉錢進來,接收方銀行能拿到轉出帳戶登記的戶名,然後把它和你在本行登記的名字做比對。
一旦名字對上,那三個 KYC 的核心問題,就在這一瞬間同時有了答案:
- 你是誰? —— 名字在這裡。
- 你真的是你說的那個人嗎? —— 另一家銀行早已核實過這個同名帳戶的主人,現在錢從那裡流過來,等於那家銀行替你做了一次背書。
- 這筆錢真的是你的嗎? —— 它來自一個和你同名的帳戶,資金鏈條乾淨、閉環。
你看,這才是「必須同名」的真正原因。它不是銀行故意刁難,而是因為只有「同名」這個條件,才能讓這筆轉帳同時充當身分證明和資金來源證明。
想想它背後的槓桿有多大:你要開戶的這家銀行,其實是在免費借用另一家銀行的盡職調查成果。那個同名的外部帳戶,當年開戶時早已被另一家機構核驗過身分、地址、資金來源。現在錢從那裡流過來,新銀行不需要重新把你查一遍,就獲得了一個已經通過驗證的「信任錨點」。
一筆一塊錢的轉帳,接通的是整個銀行體系彼此之間的信任網路。
順便,它還篩掉了一整批壞人
這個機制還有一個安靜但有力的副作用:它天然地卡住了黑產。
買賣帳戶、冒名開戶、養號——這些灰色操作的共同軟肋是,操作者往往拿不出一個真正與新帳戶同名的、且自己能控制的外部帳戶來完成這一步。冒名者知道你的身分證字號,卻變不出一個同名的、他能自由轉帳的銀行帳戶。
於是這道看似溫柔的「轉一塊錢」,實際上是一道篩子,把相當一部分詐欺擋在了門外。成本極低,效果卻很實在。
三、見微知著:一塊錢的重量
我們回到今天下午,那個「咔」的瞬間。
客戶經理說「你打開支付寶提領一下」,我卻聽懂了背後那句沒說出口的話:給我一筆同名的錢,讓它真實地流進來一次。也正是在那一刻我才意識到,回答「帳戶啟用」這個前面埋下的伏筆——為什麼身分都核驗過了還要走這一筆——的,就是這套機制:核驗的是「你是你」,而這筆同名入金啟用的是「這個帳戶從此可信、可用、可動錢」。兩件事,一筆錢同時辦完。
而我之所以順手換成上海銀行的同名轉帳,也是同一個道理的延伸:一旦你看穿它要的是「最乾淨的同名資金鏈條」,你就會本能地挑一條鏈條最短、最清白的通道進去。
現在你知道了,這一筆看似多餘的入金,繞的不是路,是五十多年制度演化的重量。
那筆錢裡,壓著 1970 年那些裝滿現金的袋子,壓著 1989 年七國集團在巴黎立下的全球標準,壓著 2001 年之後「了解你的客戶」從原則變成鐵律的整個過程。銀行讓你轉這一筆,不是因為它缺這點錢,而是因為在這套已經運轉了半個多世紀的信任體系裡,它需要你以一個難以造假、成本極低、一步到位的動作,替自己回答那三個古老的問題:你是誰,你是不是你,錢是不是你的。
這就是我越來越喜歡盯著這類小事看的原因。客戶經理一句隨口的「支付寶提領一下」,單獨看毫不起眼,但你只要肯往下追一層,就會發現那筆轉帳底下連著的,是整個金融世界的信任骨架。看穿它的人,會順手換一條更乾淨的通道;看不穿的人,只是照著做完,然後忘掉。
見微知著,說的其實就是這件事:越是日常到沒人多想的動作,往往越是某套龐大機制最誠實的切口。你今天多問一句「為什麼」,明天再看這個世界,就多了一層能看穿的東西。
而那,恰恰是最划算的一塊錢。
*本文從個人辦卡經歷引出,歷史部分參考了美國《銀行保密法》(1970)、FATF 成立(1989)、《愛國者法案》與 KYC 制度(2001)及 CDD 最終規則(2016)的公開資料;機制部分基於 penny test / penny drop 的行業通行做法。具體到不同國家、不同銀行的實際流程會有差異,本文重在講清底層邏輯,不構成任何操作或合規建議。*