我用過機場,也自己搭過節點。現在我想認真聊聊,為什麼我更傾向於後者——以及在什麼情況下,前者其實也沒那麼糟。
先回答標題那個問題:一個機場能把價格壓到月付幾塊錢,而頻寬和乾淨 IP 都是實打實要花錢的,那它一定在靠別的東西賺錢。那個東西是什麼,這篇文章會講到。但在那之前,我想先帶你想清楚一件更根本的事——
這篇不是教學,網路上一鍵腳本一抓一大把。我想聊的是一個更值得想清楚的問題:當你在為「網路自由」付費的時候,你到底在把什麼託付給誰?
先建一個模型:三層信任
市面上的方案大致分三層,區別不在價格,在於你需要信任誰。
第一層,機場。 你付一筆訂閱費,拿到一串訂閱連結,匯入客戶端就能用。營運者是誰?你不知道。公司在哪兒註冊?大概率沒有公司。出了問題找誰?找不到。你把全部上網流量,託付給了一個匿名的、無法律實體的、隨時可能消失的陌生人。
第二層,商業 VPN。 比如 Proton。它是正經註冊的公司,有法律實體,有公開的隱私政策,還做過第三方稽核。你信任的是一個有名字、能被問責、跑路成本很高的機構。
第三層,自建。 你租一台 VPS,自己設定節點。這時候你要信任的只剩兩個東西:一家有法律實體的伺服器商,和一堆開源軟體。信任鏈最短,也最透明。
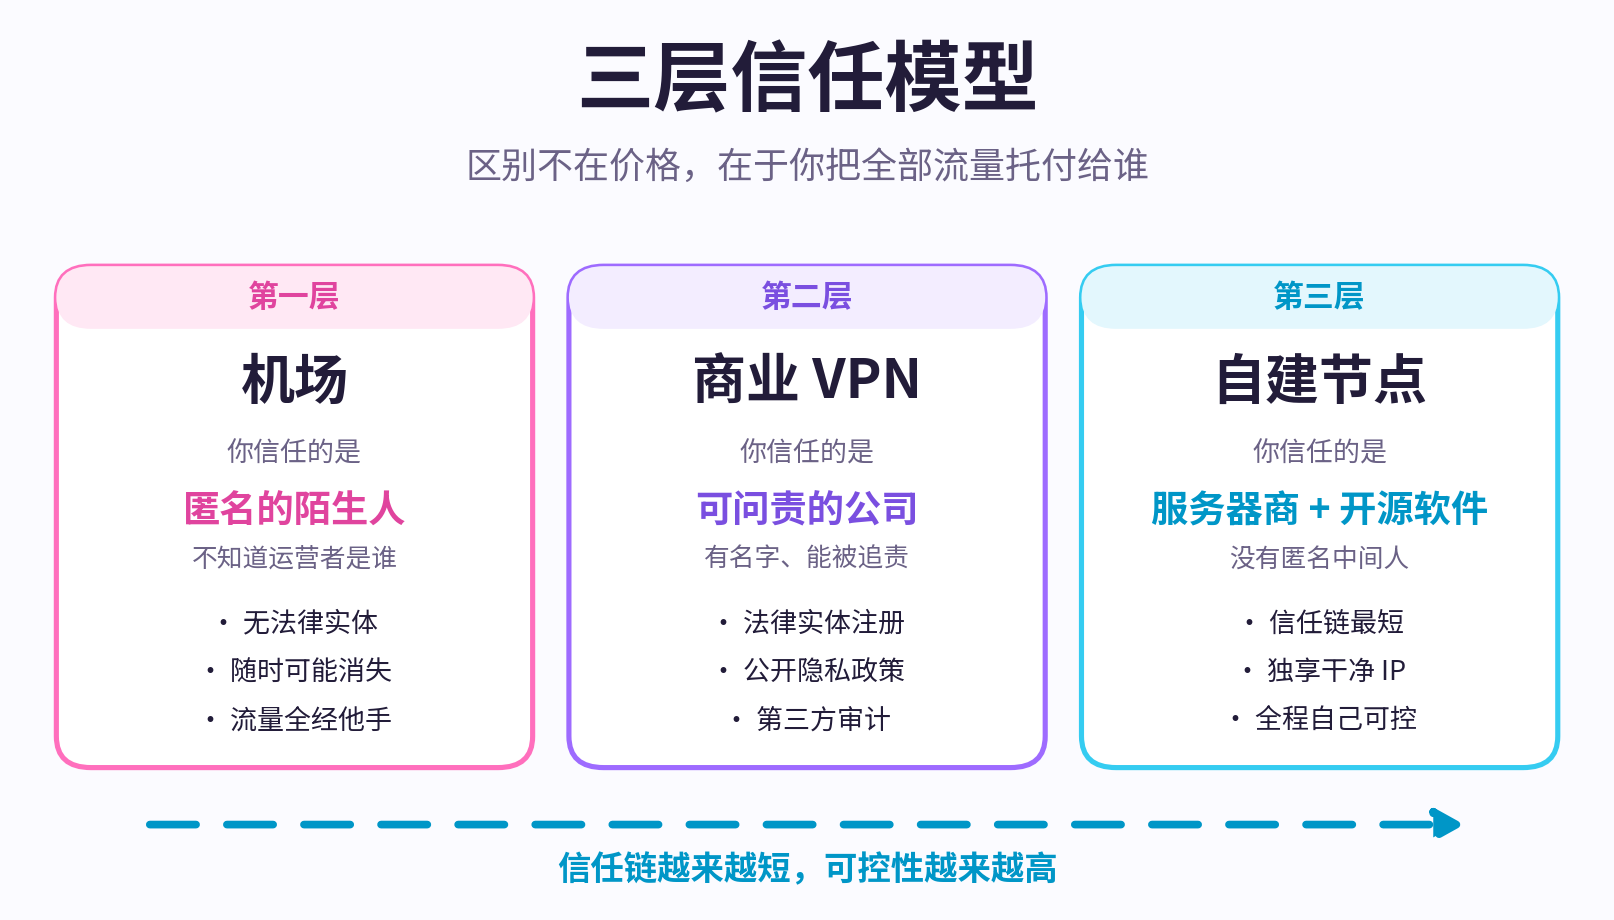
想清楚這三層,剩下的判斷其實就順了。整篇文章我想說服你的,是把你的預設選項,從第一層往後挪。
機場的問題,不在貴,在於你不知道自己買了什麼
客戶端是個黑盒
很多機場會引導你安裝它自研的客戶端,而不是給你一個標準訂閱連結、讓你匯入開源工具。
這件事的風險常被低估。那個客戶端是一個你以管理員權限執行的閉源程式。它有能力做的事遠超「幫你代理流量」——讀剪貼簿、掃描本地檔案都在能力範圍內,最要命的是它可以在你的系統裡裝一張根憑證。一旦你信任了它的憑證,你所有的 HTTPS 流量,理論上它都能解密。你以為加密保護了你的密碼,可如果解密的鑰匙是你親手交給它的,加密就形同虛設。
相比之下,GitHub 上那些開源核心——Clash、sing-box、Xray 這些——程式碼是公開的,全世界的開發者都在看。不是說開源就絕對沒有問題,而是藏東西的成本高得多:任何可疑的行為都可能被人揪出來掛在明面上。閉源客戶端沒有這層約束。
要說清楚一點:不是所有機場都強迫你裝自研客戶端,很多就是老老實實給訂閱連結。我批評的是那些誘導甚至強制你裝魔改客戶端的。遇到這種,無論它吹得多好,轉身就走。
節點是「萬人騎」
機場的節點是共享的。一個出口 IP 上,可能同時掛著成百上千人。
這裡有個很實際的後果,叫 IP 信譽。你造訪的很多網站會給來訪 IP 打分,一個被無數人反覆使用、什麼流量都跑過的共享 IP,信譽分往往很低。結果就是你頻繁撞驗證碼、被要求二次驗證、註冊帳號被秒封——不是你幹了什麼,是你共用這個 IP 的其他幾百人幹的,帳算在了 IP 頭上,也就算在了你頭上。
那機場宣傳的「住宅 IP」呢?這裡要潑盆冷水。真正的住宅 IP 不是不存在,但它的來源往往不乾淨——很多是透過惡意 SDK,劫持普通人家裡的寬頻,把他們的頻寬偷偷賣出去。所以機場賣給你的所謂「住宅」,要麼是機房 IP 偽裝的,要麼是這種來路可疑的共享住宅。兩頭都不是你想要的東西,而且用的人一多,再「住宅」也會被風控。
特別提醒:那些月付幾塊錢的
如果你看到一個機場月付低到離譜——幾塊錢包月這種——請把警惕拉滿。
代理服務的成本是實打實的:頻寬要錢,乾淨的 IP 要錢。當一個服務的定價明顯低於它的成本,那它一定在靠別的東西賺錢。而那個東西,大概率是你。
可能是把你的連線當成出口再賣出去——你成了別人的「住宅節點」,別人跑什麼流量都從你這兒出,IP 記錄記在你頭上。可能是攢一波儲值就跑路——超低價拉客,錢夠了就關站、換個網域重開,這在圈裡是標準劇本。也可能是你的瀏覽記錄和連線日誌本身就是商品,打包賣給下游。
一句話:天下沒有免費的梯子。低於成本價的東西,被賣掉的是你自己。
自建給你的,是「可控性」
把上面反過來說,就是自建的價值。但我想誠實一點,不吹過頭。
信任鏈短。 你只需要信任一家有實體、有信譽的 VPS 服務商,和一堆被全球稽核的開源軟體。沒有匿名中間人。
IP 是你獨享的。 一台你自己的伺服器,出口 IP 只有你在用。信譽分是乾淨的,撞驗證碼、被封號的機率斷崖式下降。我自己用的幾個節點——比如一個 NTT/AS9929 線路的家寬出口、一個首爾 KT 的出口——都是獨享的乾淨 IP,體驗和萬人騎完全是兩個世界。
流量特徵不顯眼。 這一點要說得克制。機場是單一入口被上千人共享,流量特徵極其明顯,一旦被盯上就是整體封禁。而你單 IP、低流量,淹沒在網際網路的雜訊裡,反而不容易被專門針對。配合 REALITY/VLESS 這類協定——它們借用真實網站的 TLS 指紋,被主動探測時表現得就像一個正經網站——隱蔽性會更好。
但我不會騙你說自建「絕對抓不到」。針對個人自建同樣有對策:小流量 VPS 的 IP 段封鎖、TLS-in-TLS 特徵檢測、主動探測,都是真實存在的。所以準確的說法是可控性更高,而不是絕對安全。分散式確實比集中式難對付,但沒有銀彈。
還能順手學點東西。 搭節點這個過程裡學到的——Linux 基礎、網路設定、憑證、協定——是能遷移的。哪天你想給家人搭個回國 VPN、想遠端存取家裡的 NAS、想搞個內網穿透,都是同一套手藝。
「我不懂技術」已經不再是藉口
幾年前,自建的門檻確實勸退。現在不見得了。
一鍵腳本滿地都是,更別說你還可以讓 AI 幫你幹。用 Codex 這類工具,你幾乎可以對著它用大白話把整台伺服器配好,它會告訴你每一步在幹什麼。技術門檻被削到了很低。
但這裡有個坑我必須提醒:AI 生成的設定不能盲信直接上線。 它經常留下安全隱患——用預設埠號、弱設定、把管理面板直接暴露在公網上。你至少要讓它解釋每一步、把面板關掉或加上存取控制。工具幫你省了時間,但「這台伺服器是不是安全」這個責任,最後還是你的。
如果你就是不想自建
到這兒你可能會說:道理我都懂,但我真的只想即開即用,不想碰任何技術。
完全合理。自建不是唯一正確答案,我不想把這篇寫成非黑即白的安利。如果你就是要用現成服務,我給兩條兜底的安全底線。
第一,能不裝自研客戶端就不裝。 優先選那些給你標準訂閱連結、讓你用開源工具(Clash、sing-box、v2rayN 這些)自己匯入的服務。絕不安裝它給的魔改客戶端,絕不安裝它要求的根憑證。 這是紅線,沒有例外。
第二,避開那些明顯不對勁的。 營運時間太短、網域昨天才註冊的,避開。價格離譜的——太貴是智商稅,太便宜是陷阱——都避開。
關於「選大牌」我得說句實在話。機場這個東西本質上都在灰色地帶,沒有真正意義上的「大牌」可言,所謂口碑好,也只是「跑路機率相對低一點」,不代表它可信、更不代表它合規。別因為一個服務名氣大、用的人多,就真的把它當成可以放心託付的對象——那樣你又繞回了這篇文章開頭批評的那個錯誤:把信任交給一個你根本不瞭解的營運者。
至於 Proton VPN 這類商業 VPN,前面說過,它是另一個物種——瑞士公司,客戶端開源,無日誌政策連續多年通過獨立第三方稽核(稽核方會現場檢查它的生產伺服器),2025 年還拿下了 SOC2 Type II 和 ISO 27001。你信任的是一個有實體、有問責、把自己反覆攤開給人查的機構。如果你的需求主要是日常隱私(防 ISP 窺探、公共 WiFi 安全、攔廣告追蹤),它是很穩的選擇。但要注意,它主打的是隱私而非穿牆,給你的是共享 IP、固定協定、很有限的自訂空間,而且這類知名 VPN 的伺服器 IP 段,往往是牆重點照顧的對象。作為「可信營運者」的正面對照它很乾淨,但對「穿牆 + 乾淨獨享 IP + 自訂協定」這個具體需求,它仍然不是最優解。
一句話
這篇文章其實只有一句話:別把你上網這件事,無條件託付給一個你無法問責的陌生人。
機場把這份信任賣給你,價格低廉,代價隱蔽。自建讓你把這份信任收回到自己手裡,成本是一點時間和一點學習。而這點成本,正在被 AI 快速抹平。
你不一定非要今天就去搭一台伺服器。但至少,下次為一個陌生的服務掏錢、把它的客戶端裝進系統之前,停一秒想一想:這一下,我到底把什麼交出去了,交給了誰?