我用过机场,也自己搭过节点。现在我想认真聊聊,为什么我更倾向于后者——以及在什么情况下,前者其实也没那么糟。
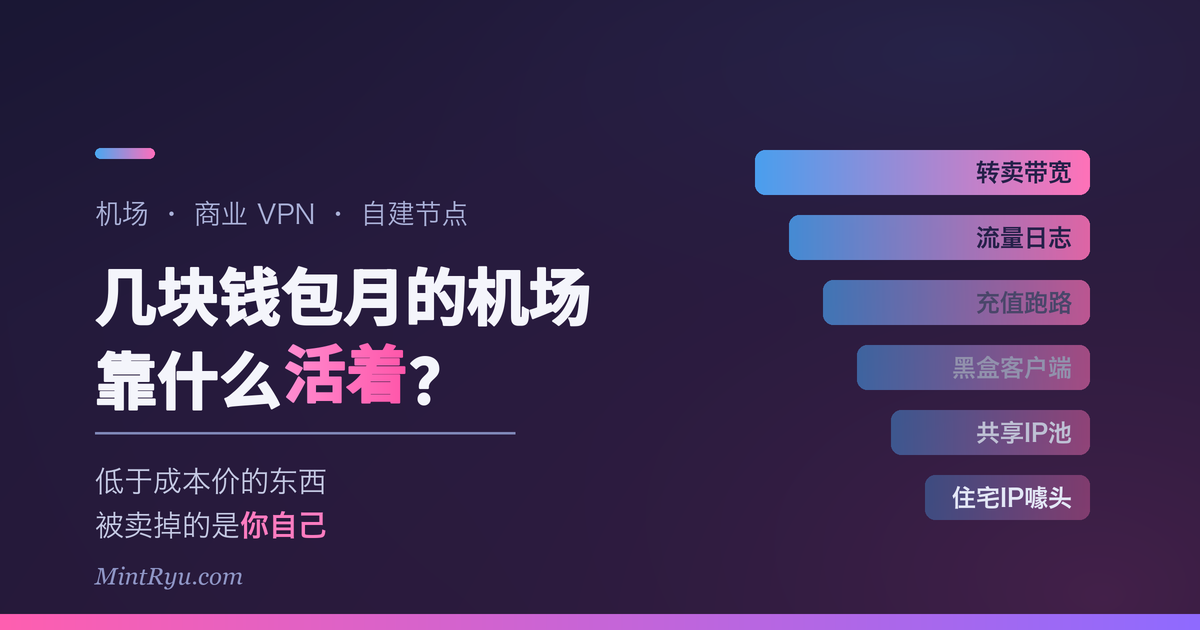
先回答标题那个问题:一个机场能把价格压到月付几块钱,而带宽和干净 IP 都是实打实要花钱的,那它一定在靠别的东西赚钱。那个东西是什么,这篇文章会讲到。但在那之前,我想先带你想清楚一件更根本的事——
这篇不是教程,网上一键脚本一抓一大把。我想聊的是一个更值得想清楚的问题:当你在为"网络自由"付费的时候,你到底在把什么托付给谁?
先建一个模型:三层信任
市面上的方案大致分三层,区别不在价格,在于你需要信任谁。
第一层,机场。 你付一笔订阅费,拿到一串订阅链接,导入客户端就能用。运营者是谁?你不知道。公司在哪儿注册?大概率没有公司。出了问题找谁?找不到。你把全部上网流量,托付给了一个匿名的、无法律实体的、随时可能消失的陌生人。
第二层,商业 VPN。 比如 Proton。它是正经注册的公司,有法律实体,有公开的隐私政策,还做过第三方审计。你信任的是一个有名字、能被问责、跑路成本很高的机构。
第三层,自建。 你租一台 VPS,自己配置节点。这时候你要信任的只剩两个东西:一家有法律实体的服务器商,和一堆开源软件。信任链最短,也最透明。
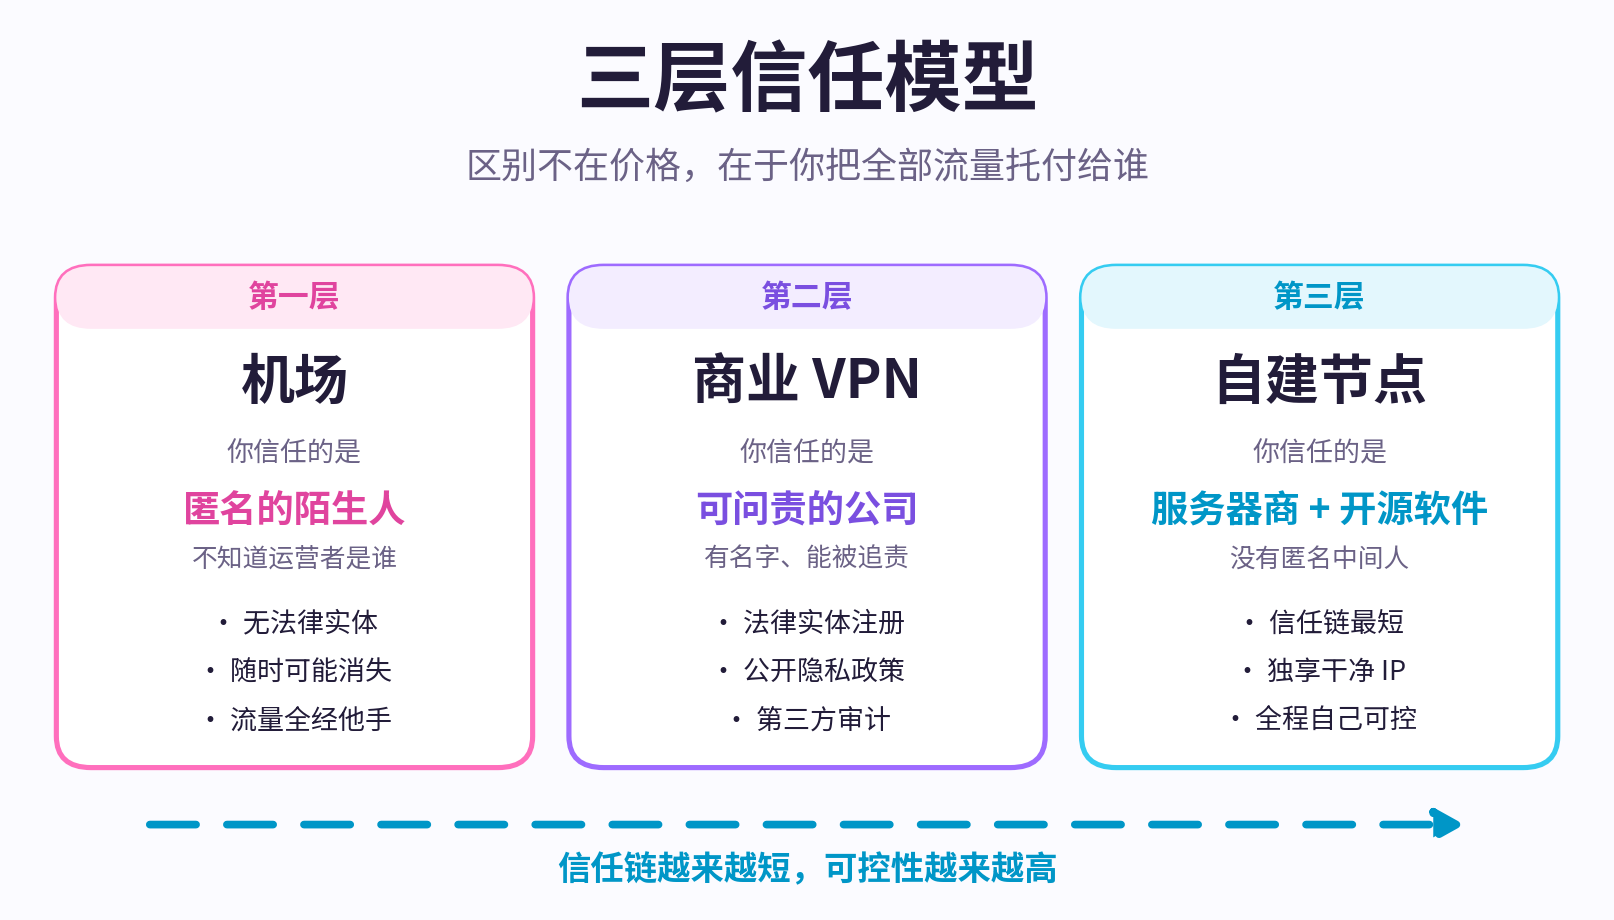
想清楚这三层,剩下的判断其实就顺了。整篇文章我想说服你的,是把你的默认选项,从第一层往后挪。
机场的问题,不在贵,在于你不知道自己买了什么
客户端是个黑盒
很多机场会引导你安装它自研的客户端,而不是给你一个标准订阅链接、让你导入开源工具。
这件事的风险常被低估。那个客户端是一个你以管理员权限运行的闭源程序。它有能力做的事远超"帮你代理流量"——读剪贴板、扫描本地文件都在能力范围内,最要命的是它可以在你的系统里装一张根证书。一旦你信任了它的证书,你所有的 HTTPS 流量,理论上它都能解密。你以为加密保护了你的密码,可如果解密的钥匙是你亲手交给它的,加密就形同虚设。
相比之下,GitHub 上那些开源内核——Clash、sing-box、Xray 这些——代码是公开的,全世界的开发者都在看。不是说开源就绝对没有问题,而是藏东西的成本高得多:任何可疑的行为都可能被人揪出来挂在明面上。闭源客户端没有这层约束。
要说清楚一点:不是所有机场都强迫你装自研客户端,很多就是老老实实给订阅链接。我批评的是那些诱导甚至强制你装魔改客户端的。遇到这种,无论它吹得多好,转身就走。
节点是"万人骑"
机场的节点是共享的。一个出口 IP 上,可能同时挂着成百上千人。
这里有个很实际的后果,叫 IP 信誉。你访问的很多网站会给来访 IP 打分,一个被无数人反复使用、什么流量都跑过的共享 IP,信誉分往往很低。结果就是你频繁撞验证码、被要求二次验证、注册账号被秒封——不是你干了什么,是你共用这个 IP 的其他几百人干的,账算在了 IP 头上,也就算在了你头上。
那机场宣传的"住宅 IP"呢?这里要泼盆冷水。真正的住宅 IP 不是不存在,但它的来源往往不干净——很多是通过恶意 SDK,劫持普通人家里的宽带,把他们的带宽偷偷卖出去。所以机场卖给你的所谓"住宅",要么是机房 IP 伪装的,要么是这种来路可疑的共享住宅。两头都不是你想要的东西,而且用的人一多,再"住宅"也会被风控。
特别提醒:那些月付几块钱的
如果你看到一个机场月付低到离谱——几块钱包月这种——请把警惕拉满。
代理服务的成本是实打实的:带宽要钱,干净的 IP 要钱。当一个服务的定价明显低于它的成本,那它一定在靠别的东西赚钱。而那个东西,大概率是你。
可能是把你的连接当成出口再卖出去——你成了别人的"住宅节点",别人跑什么流量都从你这儿出,IP 记录记在你头上。可能是攒一波充值就跑路——超低价拉客,钱够了就关站、换个域名重开,这在圈里是标准剧本。也可能是你的浏览记录和连接日志本身就是商品,打包卖给下游。
一句话:天下没有免费的梯子。低于成本价的东西,被卖掉的是你自己。
自建给你的,是"可控性"
把上面反过来说,就是自建的价值。但我想诚实一点,不吹过头。
信任链短。 你只需要信任一家有实体、有信誉的 VPS 服务商,和一堆被全球审计的开源软件。没有匿名中间人。
IP 是你独享的。 一台你自己的服务器,出口 IP 只有你在用。信誉分是干净的,撞验证码、被封号的概率断崖式下降。我自己用的几个节点——比如一个 NTT/AS9929 线路的家宽出口、一个首尔 KT 的出口——都是独享的干净 IP,体验和万人骑完全是两个世界。
流量特征不显眼。 这一点要说得克制。机场是单一入口被上千人共享,流量特征极其明显,一旦被盯上就是整体封禁。而你单 IP、低流量,淹没在互联网的噪声里,反而不容易被专门针对。配合 REALITY/VLESS 这类协议——它们借用真实网站的 TLS 指纹,被主动探测时表现得就像一个正经网站——隐蔽性会更好。
但我不会骗你说自建"绝对抓不到"。针对个人自建同样有对策:小流量 VPS 的 IP 段封锁、TLS-in-TLS 特征检测、主动探测,都是真实存在的。所以准确的说法是可控性更高,而不是绝对安全。分布式确实比集中式难对付,但没有银弹。
还能顺手学点东西。 搭节点这个过程里学到的——Linux 基础、网络配置、证书、协议——是能迁移的。哪天你想给家人搭个回国 VPN、想远程访问家里的 NAS、想搞个内网穿透,都是同一套手艺。
"我不懂技术"已经不再是借口
几年前,自建的门槛确实劝退。现在不是了。
一键脚本满地都是,更别说你还可以让 AI 帮你干。用 Codex 这类工具,你几乎可以对着它用大白话把整台服务器配好,它会告诉你每一步在干什么。技术门槛被削到了很低。
但这里有个坑我必须提醒:AI 生成的配置不能盲信直接上线。 它经常留下安全隐患——用默认端口、弱配置、把管理面板直接暴露在公网上。你至少要让它解释每一步、把面板关掉或加上访问控制。工具帮你省了时间,但"这台服务器是不是安全"这个责任,最后还是你的。
如果你就是不想自建
到这儿你可能会说:道理我都懂,但我真的只想即开即用,不想碰任何技术。
完全合理。自建不是唯一正确答案,我不想把这篇写成非黑即白的安利。如果你就是要用现成服务,我给两条兜底的安全底线。
第一,能不装自研客户端就不装。 优先选那些给你标准订阅链接、让你用开源工具(Clash、sing-box、v2rayN 这些)自己导入的服务。绝不安装它给的魔改客户端,绝不安装它要求的根证书。 这是红线,没有例外。
第二,避开那些明显不对劲的。 运营时间太短、域名昨天才注册的,避开。价格离谱的——太贵是智商税,太便宜是陷阱——都避开。
关于"选大牌"我得说句实在话。机场这个东西本质上都在灰色地带,没有真正意义上的"大牌"可言,所谓口碑好,也只是"跑路概率相对低一点",不代表它可信、更不代表它合规。别因为一个服务名气大、用的人多,就真的把它当成可以放心托付的对象——那样你又绕回了这篇文章开头批评的那个错误:把信任交给一个你根本不了解的运营者。
至于 Proton VPN 这类商业 VPN,前面说过,它是另一个物种——瑞士公司,客户端开源,无日志政策连续多年通过独立第三方审计(审计方会现场检查它的生产服务器),2025 年还拿下了 SOC2 Type II 和 ISO 27001。你信任的是一个有实体、有问责、把自己反复摊开给人查的机构。如果你的需求主要是日常隐私(防 ISP 窥探、公共 WiFi 安全、拦广告追踪),它是很稳的选择。但要注意,它主打的是隐私而非穿墙,给你的是共享 IP、固定协议、很有限的自定义空间,而且这类知名 VPN 的服务器 IP 段,往往是墙重点照顾的对象。作为"可信运营者"的正面对照它很干净,但对"穿墙 + 干净独享 IP + 自定义协议"这个具体需求,它仍然不是最优解。
一句话
这篇文章其实只有一句话:别把你上网这件事,无条件托付给一个你无法问责的陌生人。
机场把这份信任卖给你,价格低廉,代价隐蔽。自建让你把这份信任收回到自己手里,成本是一点时间和一点学习。而这点成本,正在被 AI 快速抹平。
你不一定非要今天就去搭一台服务器。但至少,下次为一个陌生的服务掏钱、把它的客户端装进系统之前,停一秒想一想:这一下,我到底把什么交出去了,交给了谁?